

 Joomla gehackt?
 Joomla 6 Migration
 Sicherheitsupdate PHP & YOOtheme
 Blog
 Referenzen
 Über uns
 Preise
 Kontakt

Backup rein, Befund raus: newtastic Afterhack untersucht eine gehackte Joomla-Seite aus ihrem Akeeba-Backup. Nach rund einer Minute zeigt das Programm, was verändert wurde, wo Hintertüren liegen, wie die Angreifer vermutlich hereinkamen und was jetzt zu tun ist. Es läuft unter Windows auf Ihrem eigenen Rechner, auch die KI, die verdächtige Dateien beurteilt. Hochgeladen wird nichts. Afterhack ist aus unseren eigenen Hack-Untersuchungen entstanden – die Arbeitsschritte dahinter beschreibt der Beitrag Joomla-Hack: Beweise sichern, bereinigen, melden.
Das Wichtigste in Kürze
- Jede Datei gegen das Original: Prüfsummen aller Joomla-Versionen ab 3.2.4 sind eingebaut.
- Hintertüren und Einfallstor: eigene Regeln aus echten Fällen, mehrere bekannte Regelsätze, bekannte Lücken im Kern und in Erweiterungen, auf Wunsch die Server-Logs.
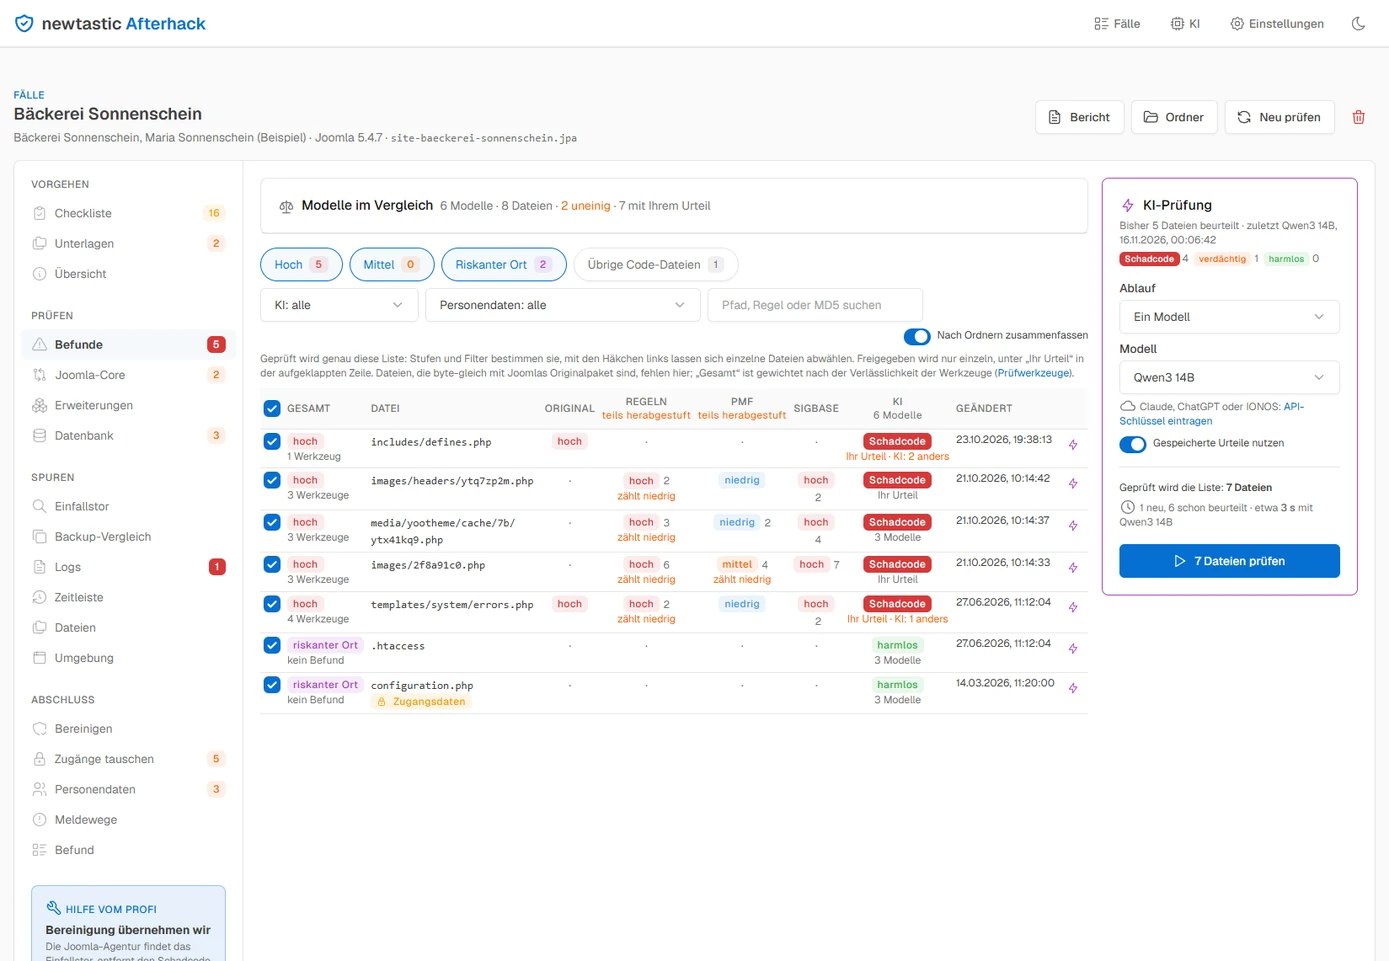
- Lokale KI als zweite Meinung: Sie beurteilt jede verdächtige Datei mit Begründung, ohne dass Daten den Rechner verlassen.
- Bis zum Abschluss: Befund als Vorlage, bereinigte Kopie, Liste der Zugänge zum Tauschen, Meldewege bei einem Datenschutzvorfall.
- Vorabversion für Windows 10 und 11, derzeit nur für Joomla und mit deutscher Oberfläche. Kein Fund heißt nicht „sauber“.
Warum ein eigenes Werkzeug
Wer eine gehackte Joomla-Seite untersucht, macht immer wieder dasselbe: das Backup in einer abgeschotteten Kopie öffnen, jede Kerndatei mit dem Originalpaket vergleichen, alle Dateien und die Datenbank nach Mustern durchsuchen, die Server-Logs auswerten, eine Zeitleiste bauen und am Ende einen Befund schreiben, der auch für die Meldung an die Datenschutzbehörde taugt. Von Hand dauert das Stunden, und jeder vergessene Schritt kann eine Hintertür übrig lassen. Afterhack macht diese Schritte jedes Mal in derselben Reihenfolge und legt offen, woher jeder Hinweis kommt.
So geht’s
- Backup hineinziehen: ein Akeeba-Backup (
.jpa, auch mehrteilig, oder.zip) ins Fenster ziehen. Afterhack legt eine Kopie im Fall ab und hält einen SHA-256-Fingerabdruck fest. - Übersicht lesen: nach etwa einer Minute stehen Joomla-Version, veränderte Kerndateien, Dateien mit hohem Befund und bekannte Lücken da.
- Spuren dazunehmen: Server-Logs zeigen den Weg der Angreifer, die lokale KI beurteilt die verdächtigen Dateien.
- Abschließen: Befund ergänzen, bereinigte Kopie erzeugen, Zugänge tauschen, Meldewege prüfen. Eine Checkliste mit 21 Schritten in fünf Phasen führt durch den Fall.
Was Afterhack prüft
Jede Datei gegen das Original
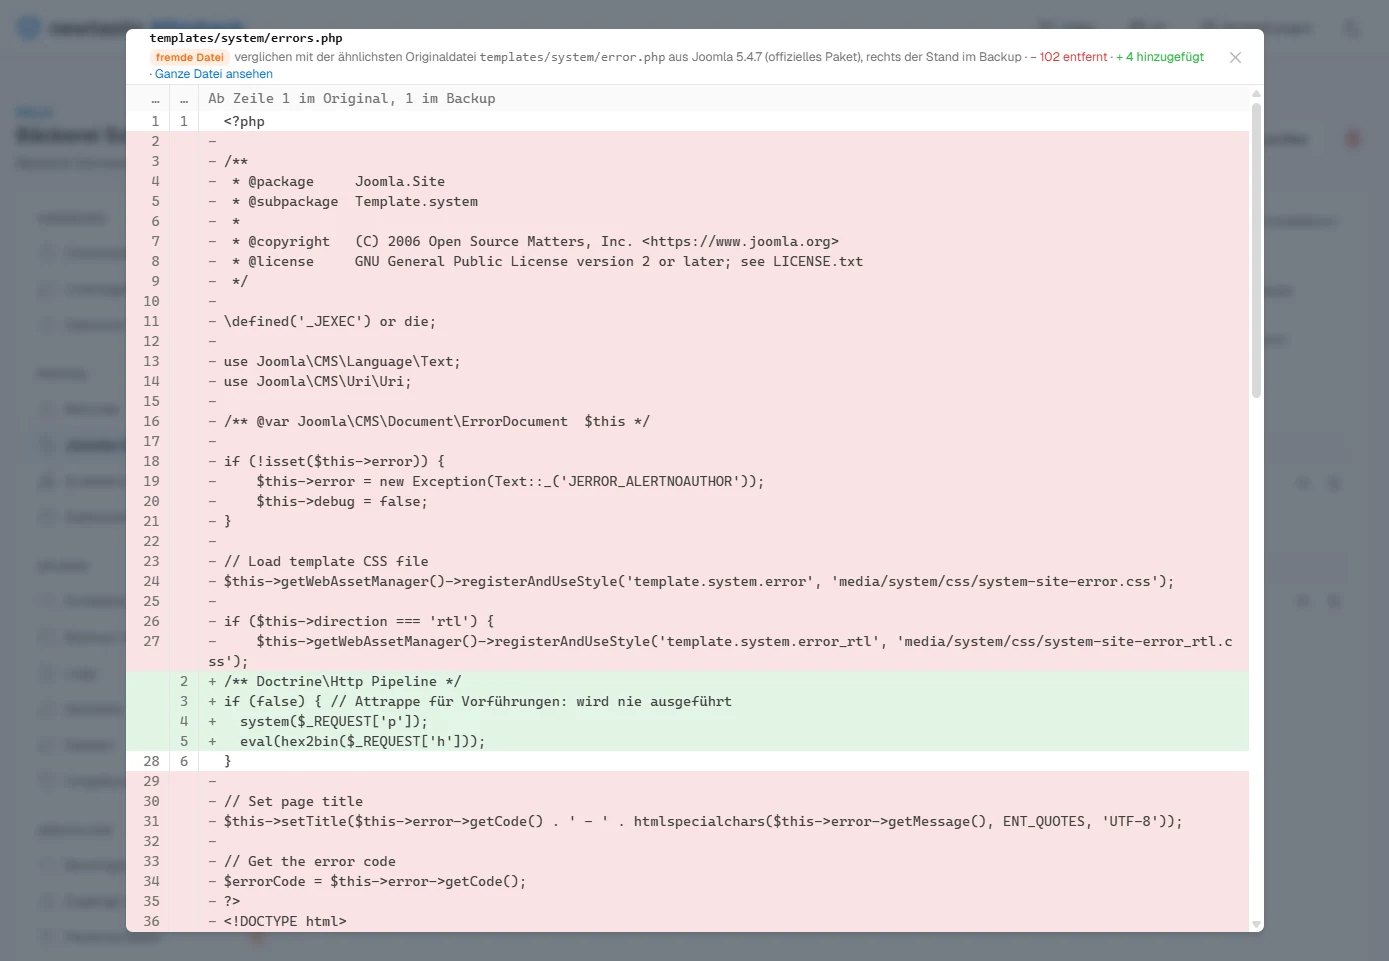
Prüfsummen aller Joomla-Versionen ab 3.2.4 sind im Programm. Veränderte und fremde Dateien im Kern und Reste alter Versionen fallen sofort auf. Veränderte Kerndateien lassen sich Zeile für Zeile mit dem Original vergleichen; eine getarnte Datei wie defaults.php neben default.php vergleicht Afterhack mit der ähnlichsten Originaldatei im selben Ordner. Originalpakete frei verfügbarer Erweiterungen lädt es über die Update-Server der Hersteller, gekaufte Pakete lassen sich hochladen. Was byte-gleich mit einem Originalpaket ist, fällt aus den Befunden.
Hintertüren finden
Afterhack sucht mit eigenen Regeln aus echten Fällen (PHP in Bildern, getarnte Webshells, Tricks in der .htaccess), mit bekannten Hintertüren nach Prüfsumme, mit YARA-X und den Regelsätzen php-malware-finder und signature-base, dazu mit den Signaturen von Linux Malware Detect und Webserver-Regeln aus YARA Forge. Jedes Werkzeug steht mit Herkunft, Lizenz und Stand in den Einstellungen. Afterhack misst über alle Fälle, wie oft eine Regel richtig lag; Regeln mit vielen Fehlalarmen zählen weniger. Fehlalarme wie die Fernwartung von mySites.guru stehen in einer signierten Liste bekannter harmloser Dateien – nur mit ihrem genauen Inhalt, nie nur mit dem Ort.
Das Einfallstor erkennen
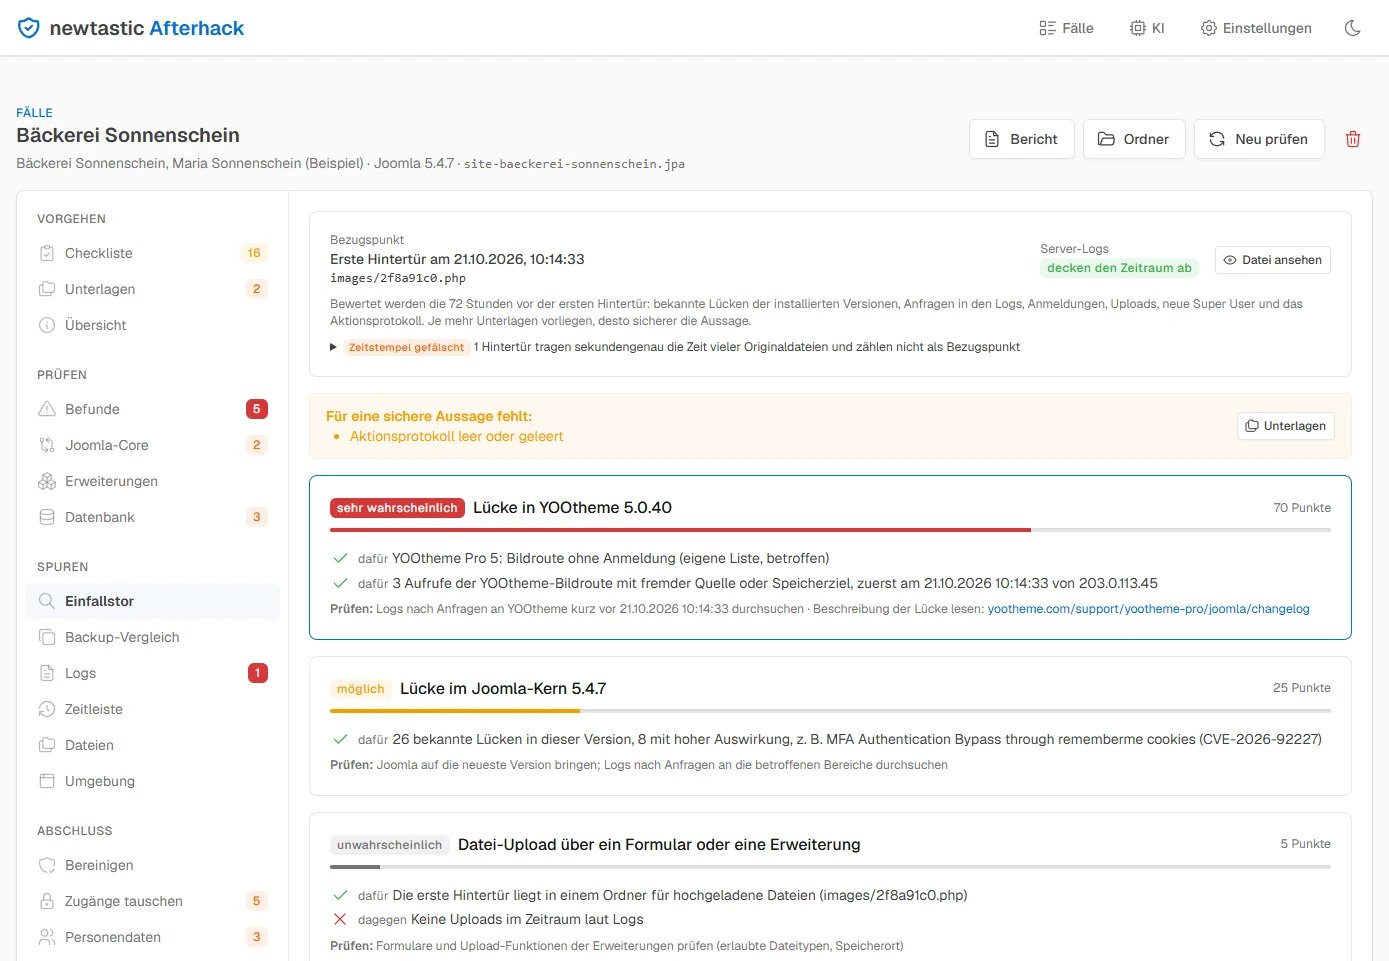
Bezugspunkt ist die erste Hintertür. Für die 72 Stunden davor wertet Afterhack aus: bekannte Lücken der installierten Versionen (alle Kern-Lücken aus dem Joomla Security Centre, die Vulnerable Extensions List und eine eigene Liste, etwa die YOOtheme-Pro-5-Bildroute), Anfragen in den Server-Logs, Anmeldungen, Uploads, neue Super User und das Aktionsprotokoll. Jede Vermutung steht mit Belegen dafür und dagegen und einer Einstufung von „sehr wahrscheinlich“ bis „unwahrscheinlich“. Hintertüren, die das Datum von Originaldateien übernommen haben, erkennt Afterhack und nimmt sie nicht als Bezugspunkt.
Datenbank und Server-Logs
Die Datenbank liest Afterhack direkt aus dem Dump im Backup: eingeschleuste Skripte, iFrames und Spam, Super User mit und ohne Zwei-Faktor-Anmeldung, ein geleertes Aktionsprotokoll. Server-Logs von Apache oder nginx, auch gepackt, zeigt es als Angriffswellen passend zu den Dateizeiten, mit den Spuren je Adresse. Zwei Backups derselben Seite lassen sich Datei für Datei vergleichen; oben steht neuer Code, für den es keinen Beleg aus einem Originalpaket gibt.
Lokale KI als zweite Meinung
Eine KI auf Ihrem Rechner (llama.cpp mit frei verfügbaren Modellen) liest jede verdächtige Datei und begründet ihr Urteil; das lässt sich live mitverfolgen. Welches Modell zu Ihrem Rechner passt, schlägt Afterhack vor: Drei Empfehlungen – „am genauesten“, „ausgewogen“, „am schnellsten“ – beruhen auf Messungen an echten Hintertüren und harmlosem, aber verdächtig aussehendem Code. Die KI läuft auch auf dem Prozessor, mit einer Grafikkarte ab 8 bis 12 GB Speicher deutlich schneller. Mehrere Modelle lassen sich nebeneinander vergleichen, Ihr eigenes Urteil je Datei zählt mit.
Zugänge tauschen, Personendaten, Meldewege
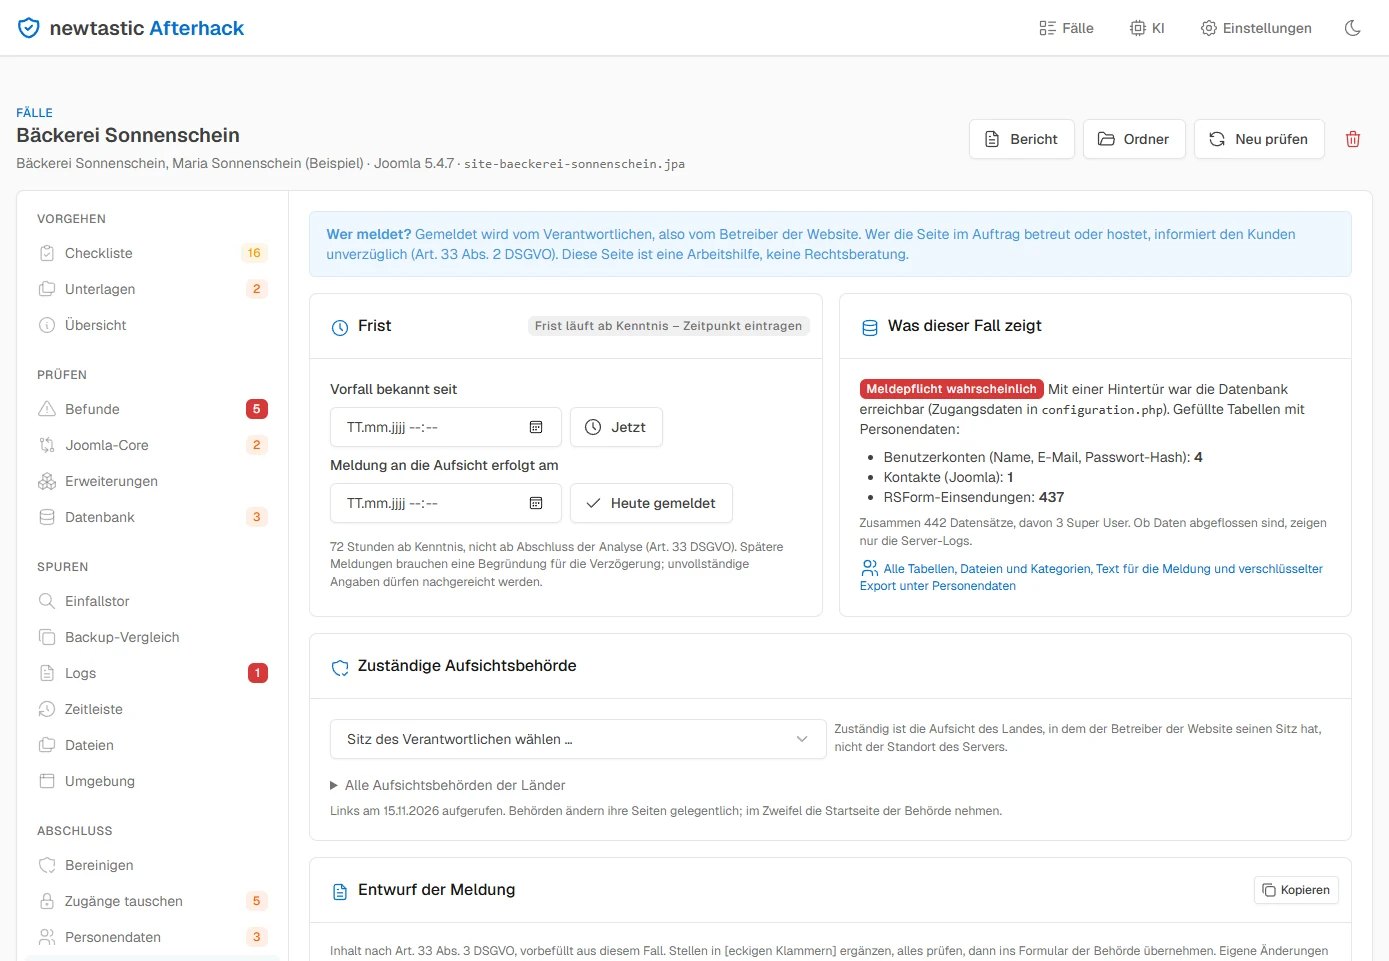
Afterhack sucht im Backup alles, was die Angreifer an Zugangsdaten lesen konnten: Datenbank-, Mail- und FTP-Passwort, Joomlas Secret, API-Schlüssel in Erweiterungen, Ziele der Akeeba-Profile. Jeder Fund steht mit Fundort und Anleitung in einer Liste zum Abhaken; gespeichert werden nur maskierte Hinweise. Für die Meldung nach Art. 33 DSGVO zeigt es die Tabellen mit Personenbezug, die Zahl der Datensätze und eine Schätzung der Betroffenen. Die Ansicht „Meldewege“ zählt die 72 Stunden ab Kenntnis herunter, nennt die zuständige Aufsicht je Bundesland mit Link zur Meldeseite und baut einen Meldetext aus den Falldaten – als Arbeitshilfe, nicht als Rechtsberatung.
Befund und bereinigte Kopie
Der Befund ist eine Vorlage im Aufbau einer Hack-Analyse – Ergebnis, Funde, Zeitleiste, Einfallstor, betroffene Daten, nächste Schritte – und wird bei jeder Änderung versioniert. Zum Bereinigen gibt es einen Plan zum Durchsehen, eine bereinigte Kopie als ZIP mit Akeeba-Wiederherstellung, die Quarantäne als verschlüsseltes ZIP und SQL zum Sperren von Konten. Die bereinigte Kopie prüft Afterhack gleich noch einmal. Wer Docker Desktop hat, kann die Seite außerdem in einem Netz ohne Internet starten und ansehen.
Ihre Daten bleiben auf Ihrem Rechner
Backups enthalten Kundendaten und Passwörter. Deshalb laufen Untersuchung und KI lokal, und nichts wird hochgeladen. Verbindungen nach außen gibt es nur zum Laden: Aktualisierungen von Regeln, Lückenlisten und Prüfsummen, KI-Modelle, Originalpakete und die Frage nach einer neuen Programmversion bei newtastic.de, die Installationen anonym zählt und sich abschalten lässt. Eine externe KI (Claude, ChatGPT oder der IONOS AI Model Hub) kommt nur zum Einsatz, wenn Sie selbst einen Schlüssel eintragen und je Fall bestätigen. Dateien mit Personen- oder Zugangsdaten gehen auch dann nie hinaus, und in allen übrigen Texten werden E-Mail-Adressen, Telefonnummern, IP-Adressen und IBAN vorher geschwärzt.
Grenzen
- Vorabversion: Stand dieses Beitrags ist Version 0.1.0-beta.3. Neue Versionen kommen signiert von newtastic.de und werden auf Knopfdruck installiert.
- Derzeit nur Joomla und nur ein Akeeba-Backup als Quelle. Weitere PHP-Systeme wie WordPress sind geplant, aber noch nicht enthalten.
- Windows 10 und 11, Installer ohne Administratorrechte oder portable Fassung; die Oberfläche ist deutsch. Windows SmartScreen kann beim ersten Start warnen, weil das Programm noch nicht mit einem Zertifikat signiert ist.
- Kein Fund heißt nicht „sauber“. Afterhack kann Schadcode übersehen und harmlose Dateien melden; auch KI-Urteile können falsch sein. Alle Ergebnisse sind Hinweise und ersetzen keine Prüfung durch eine fachkundige Person.
- Mit KI entwickelt: Der Programmcode wurde mit KI erzeugt; die Nutzungsbedingungen sagen das offen. Einen Anspruch auf Support oder Updates gibt es nicht.
Afterhack herunterladen
Installer, portable Fassung und Nutzungsbedingungen stehen auf der Produktseite bei newtastic: newtastic.de/afterhack.
Lieber gleich mit Hilfe? Wir untersuchen und bereinigen gehackte Joomla-Seiten als Auftrag – mit genau diesem Werkzeug: Joomla gehackt: so helfen wir.
Damit es gar nicht so weit kommt: Im Joomla-Wartungsvertrag spielen wir Sicherheitsupdates ein, sobald sie erscheinen.
Afterhack ist ein Programm der newtastic GmbH in Berlin, von den Leuten hinter der Joomla-Agentur. Die Bilder zeigen einen erfundenen Beispielfall („Bäckerei Sonnenschein“) mit harmlosen Attrappen statt echtem Schadcode.


